欧易防钓鱼码怎么设置?OKX 邮件防钓鱼码的开启、修改与失效判断(2026)
只出现在官方邮件里的一行字,以及它的边界
欧易邀请码:vip2017 / 手续费返佣20%
符合条件的用户可享相应手续费返佣,实际权益以注册账户显示及平台规则为准。
冒充交易所的钓鱼邮件有一个共同点:它们看起来很像真的。
发件人名称可以伪造,Logo 可以复制,措辞可以模仿,页面可以高仿。你收到的邮件里说「账户异常,请立即验证」,链接点进去是一个和官网长得几乎一样的登录页。
防钓鱼码(Anti-Phishing Code)是欧易给用户的一个分辨工具:你自己设一串内容,设好之后,官方发给你的邮件里会带上它。
本文讲的是这个功能怎么设、设完怎么用,以及它不能保证什么。后面这一半同样重要。
30 秒先看
- 官方名称是「防钓鱼码」,英文 Anti-Phishing Code。
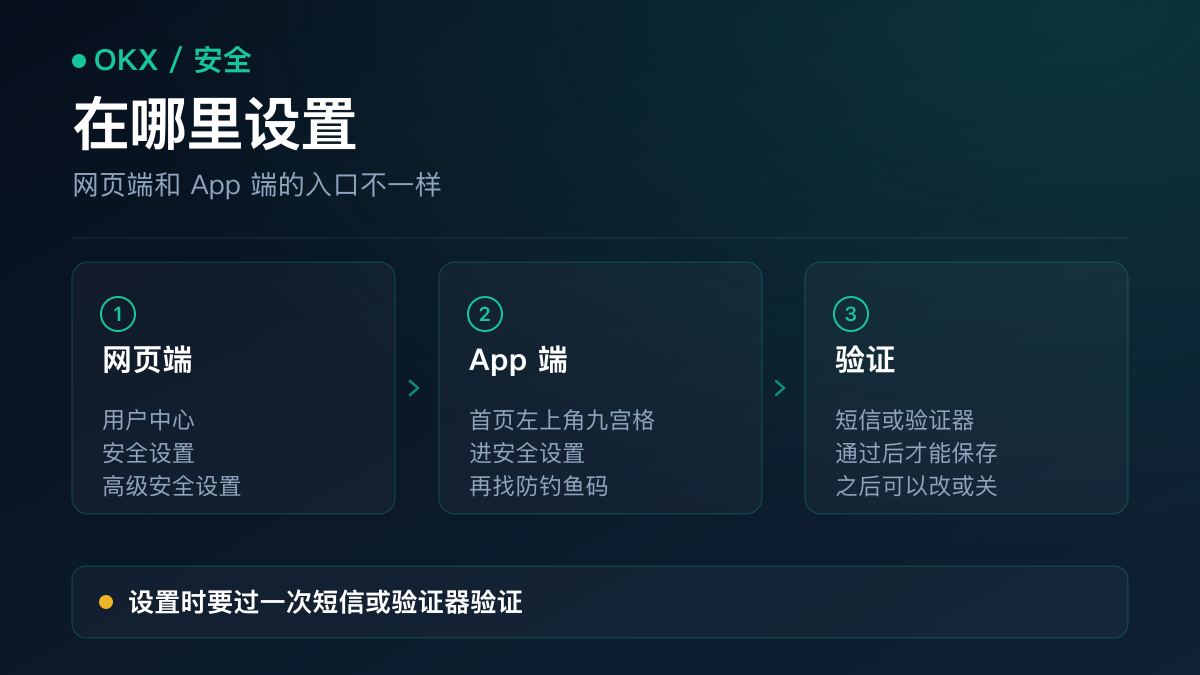
- 入口在安全设置里:网页端是用户中心 → 安全设置 → 高级安全设置。
- 设置时要过一道验证:短信验证码或验证器动态码。
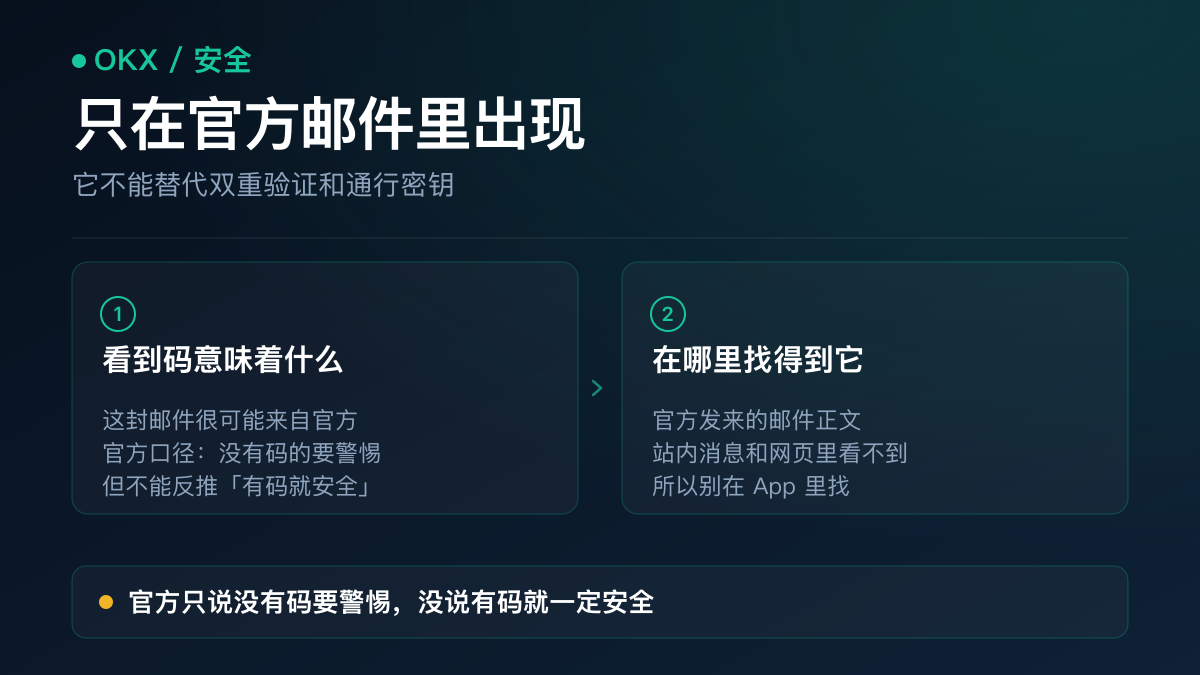
- 它只出现在官方邮件里,不会出现在别的地方。
- 官方方向是:邮件里没有防钓鱼码,就按伪造邮件处理。
- 反过来不成立——「码对了」推不出「这封邮件安全」,官方从未给过这个保证。
- 它可以修改,也可以关闭;但关闭冷却期之类的细节官方没写,本文不编。
一、防钓鱼码解决的是什么问题
先说清楚它能干什么、不能干什么,后面所有的判断都建立在这条边界上。
钓鱼邮件要骗你做的事,归根到底是点一个链接、在一个假页面上输入账号密码或者验证码。它不需要攻破你的账户,它只需要你配合。
问题是这些邮件在外观上很难分辨:域名可以做得很像,页面可以一比一复制,语气可以模仿官方通知。
防钓鱼码加进去的是一个只有你和平台知道的内容:
- 你在设置里填一串字符;
- 平台在发给你的邮件里带上它;
- 你收到邮件时,先看有没有这串字符。
它能起作用的前提是:伪造者不知道你设了什么。 所以它能帮你识别出「这封邮件的发件人不知道我的防钓鱼码」这一类伪造。
它不能做的事:它不能验证邮件里的链接指向哪里。如果一封邮件确实来自官方、防钓鱼码也对,但邮件正文里嵌入的某个第三方链接被人做了手脚(或者官方邮件系统被入侵),防钓鱼码是看不出来的。这也是为什么官方的措辞是单向的——只在缺失时给出结论。
二、它只出现在一种地方:官方邮件
这一条要单独说,因为它决定了你的使用方式。
防钓鱼码只出现在官方发给你的邮件里。 它不会出现在短信里,不会出现在 App 的推送里,也不会出现在网页上的弹窗里。
所以判断方法很具体:收到一封自称来自欧易的邮件时,先找有没有防钓鱼码。
- 看到了:这封邮件的发件方知道你设的内容。这是它唯一能证明的事。
- 没看到:官方帮助中心给出的说法是——如果邮件中没有防钓鱼码,那就是伪造或诈骗邮件。另有官方页面的表述软化一些,写成「很可能是诈骗邮件」。
两种写法本文都列出来,是因为它们代表的确定性不一样。 但操作上可以统一处理:只要没看到防钓鱼码,就不要点这封邮件里的任何链接,也不要下载附件。需要办什么事,自己从官网或 App 里进去。
三、设置路径:网页端和 App 端
官方在账户安全增强的说明里给出的入口是安全设置这一层。具体走法:
登录后进入用户中心,找到【安全设置】,再进【高级安全设置】,里面就有【防钓鱼码】这一项。
在首页左上角点开【九宫格】菜单,进【安全设置】,选择【防钓鱼码】。
填一串只有你自己知道的内容。官方没有公布字符类型和长度的硬性规则,本文不编。
提交这一步需要用短信验证码或验证器生成的动态码确认,验证通过后生效。
关于入口名称要说明一句。 欧易不同时期的官方页面在层级命名上写法不完全一致——有的页面把这一层写成「高级安全设置」,有的直接写「安全中心」。这不是你找错了,是官方文档本身的表述有版本差异。 所以上面的路径给的是主干:从用户中心进安全设置,在安全相关的分类里找「防钓鱼码」这个名字。名字是对的,位置就在那一带。
设什么内容合适。 官方没有规定字符规则。实践中要注意两点:第一,别用你的密码、别用邮箱地址或手机号后几位——那等于把一处泄露放大成两处;第二,别用别人一眼能猜到的东西。它不需要复杂到记不住,因为你会经常在邮件里看到它。一串你自己有印象、别人猜不到的无意义字符串就够。
四、收到邮件时具体怎么判断
把上面的规则落成一套可以重复执行的动作:
- 先看有没有防钓鱼码。 这是第一眼要确认的东西,不是最后才想起来看的。
- 没有——停止。 不点任何链接,不下载附件,不回复。要办的事自己从官网或 App 进去办。
- 有——也只当作「发件方知道这串码」。 邮件里如果附带链接,仍然要从官方渠道核对一次。
- 拿不准的时候,别在邮件里找答案。 直接打开官网或 App,看账户里有没有邮件说的那件事。邮件说「账户异常」,你就登录进去看;如果官方真的限制了什么,账户里一定看得到。
第 4 步是最稳的一条。 因为钓鱼邮件的核心套路就是制造一个只有通过它给的链接才能解决的紧急问题。你绕过邮件、从官方入口自己去看,这个套路就失效了——无论那封邮件做得多像。
五、修改与关闭
官方说明防钓鱼码可以更改,也可以开启和关闭。修改和关闭都在安全设置里完成,同样要过验证。
两个提醒:
第一,关闭它等于放弃这个判断工具。 关掉之后你收到的官方邮件里不会再带防钓鱼码,而你原本用来判断的那条规则(没有码 ⇒ 按伪造处理)就失效了——因为所有邮件都不会带码。如果决定关闭,就要用别的方式核对邮件来源。
第二,关闭之后再重新设置需要多久、有没有冷却期,官方没有说明。 网上有各种说法,本文不采信也不转述。
六、它不能替代的东西
这一节是本文最重要的部分。
防钓鱼码不是双重验证的替代品。 它保护的只是「你能不能认出官方邮件」这一件事。登录、提现、改密码这些操作本身要靠双重验证来挡。两件事互不覆盖:
| 你要防的 | 靠什么 |
|---|---|
| 别人猜出你的密码登录 | 密码强度、登录设备管理 |
| 密码泄露后被人登录 | 双重验证 / 验证器 |
| 钓鱼邮件骗你交出密码或验证码 | 防钓鱼码 + 不从邮件进站的习惯 |
| 钓鱼站骗你授权 | 核对域名、不用邮件里的链接 |
欧易的验证器怎么设,见欧易验证器怎么绑定;更进一步的免密码登录方式见欧易通行密钥怎么设;判断域名和链接的方法统一放在账户安全与加密交易风险里。
还有一条更根本的:任何正规平台的客服都不会向你索要验证码、密码或助记词。 收到这种要求,无论对方自称是谁、无论邮件里有没有防钓鱼码,都按诈骗处理。
七、官方没有说明的几件事
- 字符类型和长度的规则。 官方没有公布,本文不编。
- 修改或关闭后的冷却期。 官方没有说明。
- 防钓鱼码一定会出现在哪几类邮件里。 官方把它描述为出现在官方邮件中,本文不写成「每一封都一定带」。
- 设置防钓鱼码是否影响其他安全设置。 官方没有相关说明。
遇到这几种说法时,判断标准很简单:官方帮助中心里有没有对应的原文。 找不到原文的,先按「不确定」处理。
八、风险提示
第一,防钓鱼码是一条单向判断规则。 「没有码 ⇒ 按伪造处理」可以用;「有码 ⇒ 安全」不成立。把单向规则当成双向保证,是使用这个功能最常见的错误。
第二,它只覆盖邮件这一条通道。 短信、社交媒体私信、Telegram 群、搜索引擎广告位上的假入口,它一个都管不到。这些渠道的诈骗邮件/消息本来就不会带防钓鱼码,所以判断方法要回到最朴素的那些:不点不明链接,从官方入口自己进。
第三,设置防钓鱼码不会让账户更安全一点点——它只是让你多一个判断依据。 真正的防线是双重验证和不从邮件进站的习惯。如果你设了防钓鱼码但仍然习惯直接点邮件里的链接进去登录,这个功能基本没有起作用。
第四,账户安全问题只有一个官方入口。 遇到自称客服的人主动联系你,先假定是诈骗,再从官网自己找客服入口。官方不会主动联系你要你配合处理账户问题。
本文不构成投资建议。 加密资产账户一旦被盗,资产转移通常是不可逆的,请根据自身情况独立判断并自行承担风险。
九、本文依据的官方资料
- 账户安全增强指南(Account Security Enhancement Guide)——防钓鱼码的官方名称与它在账户安全增强措施中的位置、进入安全设置的路径、设置时需要短信验证码或验证器动态码确认、以及防钓鱼码支持更改和开关
- 欧易帮助中心关于邮件判断的表述——官方给出的方向是:如果邮件中没有防钓鱼码,即为伪造、诈骗邮件;另有官方页面对同一件事使用了「很可能是诈骗邮件」这种较软的措辞
必须单独说清楚的一点。 官方给出的是缺失防钓鱼码 ⇒ 按伪造处理这一个方向,官方从未给出反向保证——没有任何官方页面写过「邮件中有正确的防钓鱼码就一定是官方的」「有防钓鱼码的邮件就绝对安全」。本文因此没有写这类表述,也建议你不要把这条规则反过来用。
本文只引用欧易官方能核到的内容。 防钓鱼码的字符规则、关闭后的冷却期、具体覆盖哪些邮件类型,官方材料里都没有,本文一律不写。其他平台有同名功能但字段和路径不同,不要把别处的教程套到欧易上。
平台页面会调整,菜单层级和名称尤其可能变。凡是和本文表述不一致的,以官方页面和你账户里的实际显示为准。
账户安全是一整套事,建议按顺序看:欧易验证器怎么绑定→欧易通行密钥怎么设→账户安全与加密交易风险;如果你同时在用多家平台,同一个功能在那边的设置路径是另一套,见币安防钓鱼码怎么设置。
常见问题
欧易的防钓鱼码叫什么?在哪里设置?
官方名称是「防钓鱼码」(Anti-Phishing Code)。网页端从用户中心进入安全设置,再进高级安全设置就能找到防钓鱼码这一项;App 端的入口在首页左上角的九宫格菜单里,进安全设置后选择防钓鱼码。不同版本的官方页面在层级命名上写法不统一,以你账户里实际显示的菜单为准。
邮件里没有防钓鱼码,一定是假邮件吗?
官方帮助中心的说明是:如果邮件中没有防钓鱼码,那就是伪造或诈骗邮件。有官方页面把这个说法软化表述为「很可能是诈骗邮件」。稳妥的处理方式是:只要没看到防钓鱼码,就不要点这封邮件里的任何链接,直接从官网或 App 里自己找入口。
邮件里有正确的防钓鱼码,是不是就说明这封邮件一定是官方的?
不能这样反推。官方给出的方向是「没有防钓鱼码 ⇒ 按伪造处理」,但官方从未给出反向的保证,即从未说过「有正确的防钓鱼码就一定安全」。防钓鱼码能证明的东西只有一样:设置防钓鱼码的那个人知道你设的内容。它不能证明邮件里附带的链接指向哪里。
防钓鱼码可以修改或者关闭吗?
可以。官方说明防钓鱼码支持更改,也支持开启和关闭。修改和关闭都需要在安全设置里完成相应验证。至于关闭之后多久才能重新设置、有没有冷却期,官方没有说明,本文不写。
设置防钓鱼码需要什么条件?
设置这一步本身要过一道验证:需要用手机短信验证码或者验证器(Authenticator)生成的动态码确认。也就是说你至少得先绑定一种验证方式,才能把防钓鱼码设上。这也是为什么它和保护账户的基础设置是配套的。
设了防钓鱼码还需要开双重验证吗?
需要,而且这是两件事。防钓鱼码只作用于邮件——它让你能分辨一封邮件是不是官方发的;双重验证保护的是登录和提现这类操作本身。官方把防钓鱼码归在账户安全增强措施里,和验证器、通行密钥并列,不是互相替代的关系。
防钓鱼码会出现在所有官方邮件里吗?
官方把它描述为出现在官方发给你的邮件中。本文不写「每一封都一定带」,因为官方没有对全部邮件类型逐一作出这种保证;官方给出的方向性判断是缺失即视为伪造。以你实际收到的邮件为准。