币安防钓鱼码怎么设置?识别假邮件与假客服教程(2026)
先弄清它只作用于官方邮件,再拿它过滤假邮件
币安邀请码:vip2017 / 手续费返佣20%
符合条件的用户可享相应手续费返佣,实际权益以注册账户显示及平台规则为准。
很多人把「防钓鱼码」和「双重验证」当成同一件事,两个都开了,却说不清各自在防什么。
先分清这一层:双重验证拦的是「别人能不能动你的账户」,防钓鱼码拦的是「这封邮件是不是官方发的」。
防钓鱼码的作用很窄。它是给官方邮件盖的一枚私章——你设一个只有自己知道的词,官方发给你的邮件里就会带上它;收到一封自称来自平台、却没有这个词的邮件,基本可以直接判定为假。
窄,不代表没用。绝大多数账户被盗,第一步都是有人在假页面上亲手把账号、密码和验证码输了进去。
本文只讲三件事:在哪里开启、这个词怎么起、收到「官方邮件」时怎么用它核对真假。
如果你还没有开启双重验证,应先阅读:币安谷歌验证器怎么设置。
30 秒先看
- 防钓鱼码是给官方邮件盖的私章,不是登录保护。
- 它只作用于官方邮件,短信、App 通知、客服会话都不走这条规则。
- 开启入口在账户安全设置里,设的那个词只有你自己知道。
- 核对邮件先看发件人地址的主域名,不看页面长得像不像。
- 邮件里没有你设的那个词,就按可疑邮件处理,不要点里面的链接。
- 点过链接并输过密码,就改密码、重置双重验证、检查提现白名单和 API 密钥。
一、防钓鱼码是什么,它和双重验证不是一回事
防钓鱼码(Anti-Phishing Code)是你在账户安全设置里自己设的一个短词。设置成功之后,币安发到你邮箱的官方邮件里会带上它。
它验证的是邮件的来源,不是账户权限:它不会拦住任何人登录你的账户,也不会在提现时多要一道验证。
双重验证解决的是另一个问题:登录、提现、修改安全设置时,平台要求你提供第二重凭证,目标是即使密码泄露别人也进不来。
这两种机制防的是两种攻击:双重验证防「别人拿着你的密码来操作账户」,防钓鱼码防「你被骗着,自己把密码和验证码交出去」。
后一种恰恰是双重验证绕不开的缺口。钓鱼邮件会把你引到一个和官方几乎一样的页面,让你输入账号、密码和验证器上刚跳出来的动态码——这些字符一交出去,双重验证就失效了。
二、在哪里开启,这个词怎么起
入口在账户安全设置里,App 端和网页端都能进,路径会随版本调整,以页面显示为准。完整顺序是:
- 打开账户的安全设置页面。
- 在安全项列表里找到「防钓鱼码」,有时写成 Anti-Phishing Code。
- 按页面要求填入你要设的那个词,设置或修改时通常还要通过一次双重验证。
- 保存,确认页面提示已开启。
- 退出前再看一眼列表,确认那一行显示为已开启。
起词有两条硬原则和一条实用原则。
只能用「只有你知道」的内容。 生日、手机号、账号 ID、邮箱前缀都能从公开信息里拼出来;攻击者一旦知道你设的是什么,这枚私章就作废了。
不要用官方自己就会写的词。 binance、official、verify 这类词本身就大量出现在官方邮件模板里,设成它们等于没设。
要一眼能认出。 防钓鱼码靠你真的会去看才生效,一个你懒得核对的冷僻词没有任何防护价值。
长度和字符要求以设置页面的提示为准,本文不写死具体位数。
⚠️ 防钓鱼码只覆盖邮件这一条渠道。
短信、App 内通知、在线客服会话、社群消息都不走这套规则。所以「这条短信里没有防钓鱼码,所以是假的」这个推理是错的——短信本来就不会带。
三、官方邮件里,它出现在哪个位置
设好之后,官方邮件的正文里会出现你设的那个词,位置跟着模板走,不固定。
要看的不是「它在哪一行」,而是「它到底有没有」。 只要邮件自称来自官方,而你在里面找不到自己设的那个词,就先把它当成可疑邮件。
| 核对项 | 官方邮件通常的表现 | 钓鱼邮件常见的表现 |
|---|---|---|
| 发件人地址 | 主域名是官方域名 | 后缀被改过,或用免费邮箱冒充 |
| 防钓鱼码 | 有你自己设的那个词 | 没有;或写「未设置」诱导你去点 |
| 正文链接 | 主域名指向官方站点 | 主域名不是官方,前缀可能很像 |
| 附件与下载 | 不会附带来源不明的安装包 | 附带「验证工具」等文件 |
| 语气与时限 | 不会催你在几小时内处理 | 用冻结、封号制造紧迫感 |
核对域名时看主域名,别看前缀。 binance-verify.xxx.com 这类结构里,决定归属的是最后的主域名,前面那段可以随便起。
四、收到邮件后的三步核对
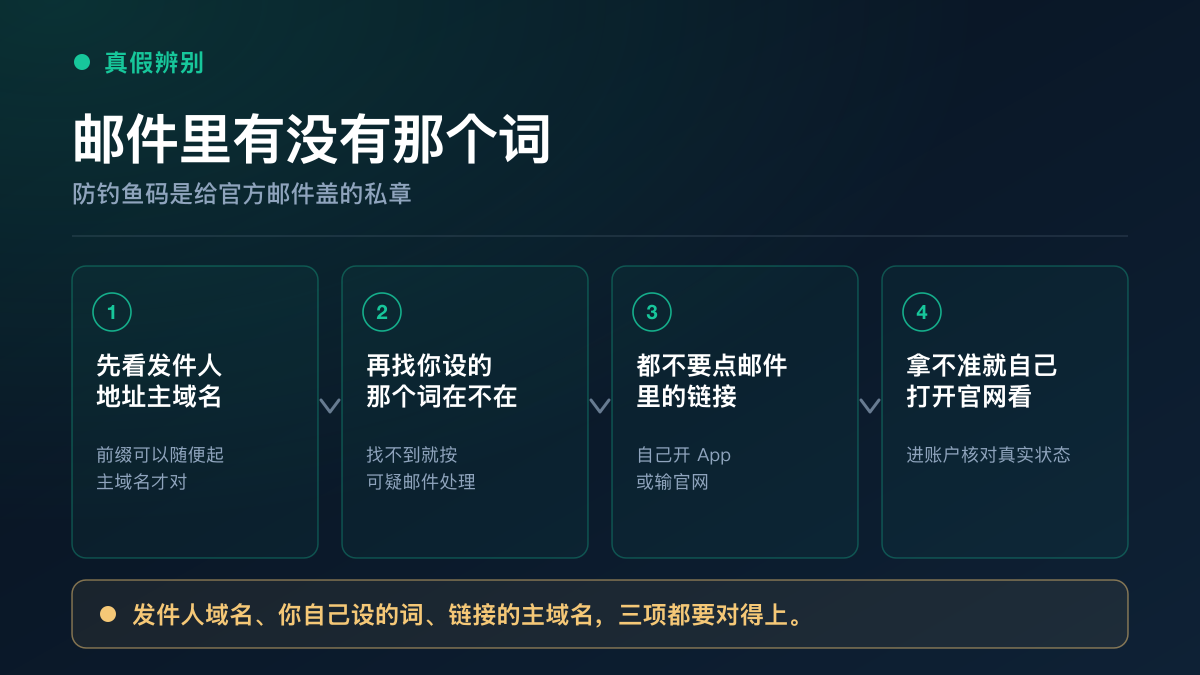
邮件里的字、链接、图标全能伪造。能作数的只有两样:你自己打开的入口,和你自己设的那个词。
第一步,先不要点邮件里的任何链接。 从邮件正文点进去,等于把判断权交给发件人。
第二步,自己开 App,或手动输入官网地址进去看。 账户有没有异常、有没有新的登录记录,登录进你自己的账户看,那里才是真实状态。这一步能推翻绝大多数钓鱼剧本。
第三步,回到邮件,核对发件人主域名和你设的词。 两项都对得上,这封邮件才值得继续看;任何一项对不上,直接删掉。
三步里最重要的是第二步:你判断真假的依据,从来不是邮件本身,而是你自己打开的那个官方入口。
五、假客服、假 App、假社群各有一个破绽
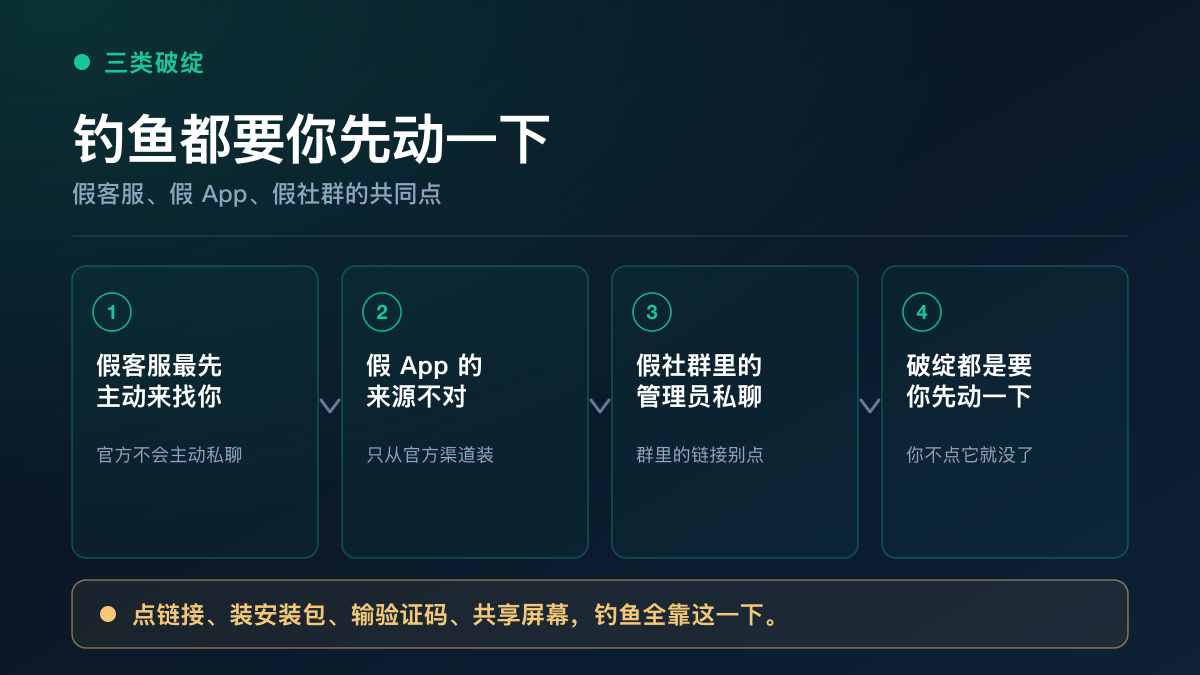
假客服,破绽是「他先来找你」。 真实客服不会主动私聊你。凡是主动发消息说「你的账户异常」「可以帮你提高提现额度」的,都按诈骗处理;索要密码、验证码、动态码,或要求你共享屏幕的,一定是假的。
假 App,破绽是「来源不是官方渠道」。 安装包可以被改动,第三方转发的版本无法确认是否被动过手脚,只从官方渠道获取,见币安 App 怎么下载(官方渠道)。
假社群,破绽是「群里的管理员私聊你」。 群里发的「官方活动」「空投领取」都没有验证过,尤其是让你先连接钱包、或先输验证码才能领奖的页面,直接按钓鱼处理。
三类可以归成一条规律:它们都要你先动一下。 点一个链接、装个包、输一次验证码。钓鱼的力量全在这一下上。
六、已经点进去了怎么办
点进去本身通常不代表已经出事,真正有后果的是点进去之后输入了什么。只是打开了页面、没输任何内容,直接关掉即可。
输入了账号和密码,按这个顺序处理:
- 换一台确认干净的设备,改掉账户密码。
- 检查并重置双重验证,确认当前绑定的验证器是你自己的。
- 检查提现白名单和 API 密钥,删掉不认识的地址和授权。
- 检查登录设备记录,把不认识的会话全部下线。
- 从自己手动输入的官网地址进入,联系官方客服。
第 5 步强调「手动输入」,是因为邮件、短信和群聊里的「客服链接」正是第二轮钓鱼的入口。
七、风险提示
第一,防钓鱼码不能替代双重验证。 它不拦登录、不拦提现,只帮你识别邮件。
第二,不要用「页面像不像」判断真假。 页面可以一比一复制,判断依据只有主域名。
第三,官方客服不会主动联系你。 任何主动私聊、说你账户有问题、要帮你处理的,都按诈骗处理。
第四,不要把带防钓鱼码的邮件截图发出去。 截图等于把这枚私章公开。
第五,任何要求先付费再处理的「找回」都是骗局。 声称能收费找回的,目的就是再收一笔。
八、官方资料与相关阅读
官方资料:
- 币安帮助中心——币安官方帮助中心入口。防钓鱼码的开启入口与界面会随版本调整,本文不写死路径;在帮助中心搜索「防钓鱼码」可拿到当前的操作说明。
- 如何在币安为不同场景激活双重身份验证——币安帮助中心。双重验证的适用范围与启用路径;本文第一节区分两种机制时对照使用。
- 如何管理币安账户的提现设置——币安帮助中心。提现白名单与相关安全设置;怀疑账户被登录时,这是收紧资金出口的那一步。
站内教程:
本文属于币安账户安全设置与钓鱼识别教程。
不承诺做过上述设置之后就不会被盗。 不提供任何伪造官方邮件、绕过平台验证的做法。 不要求用户向任何人提供密码、验证码或双重验证密钥。
常见问题
防钓鱼码和双重验证是一回事吗?
不是。双重验证管的是「谁有权操作账户」,用来拦住别人登录和动用资产;防钓鱼码管的是「这封邮件是不是官方发的」,用来帮你识别真假。两者解决的是两个不同环节的问题,不能互相替代。
防钓鱼码会出现在短信或 App 弹窗里吗?
按币安的说明,防钓鱼码用于官方邮件。短信、App 内通知和客服会话不走这条规则。所以「短信里没有防钓鱼码」不能当作假短信的证据,反过来也不要用它去判断 App 里的通知。
收到没有防钓鱼码的币安邮件,一定是钓鱼吗?
可能性很高,但不等于百分之百。如果账户根本没设过防钓鱼码,官方邮件自然也不会带上这个词。先到账户安全设置里确认自己到底开没开过,再下判断;没开过就先去开。
已经点进钓鱼页面并输入了密码,应该怎么办?
按顺序处理:换一台确认干净的设备改密码,检查并重置双重验证,再检查提现白名单和 API 密钥里有没有多出不认识的条目,最后从自己手动输入的官网地址进官方客服。越快做越好,不要先去找所谓「帮你找回」的第三方。
防钓鱼码应该设成什么样的词?
设成只有你自己知道、又一眼能认出的短词即可。不要用生日、手机号、账号 ID 这类能在你的公开信息里找到的内容,也不要用 binance、official、verify 这类官方自己就会写的词。长度和字符要求以设置页面显示的提示为准。
改了防钓鱼码之后,之前的假邮件会变得难认吗?
不会,反而更清楚。改过之后,只有带上新词的那封才可能是官方邮件;仍然带着旧词、或者干脆没有词的,都应当直接按可疑邮件处理。修改后的生效规则以平台页面显示为准。